Rủi ro dữ liệu cá nhân doanh nghiệp đang trở thành một trong những vấn đề pháp lý đáng lo ngại nhất trong năm 2026. Khi Luật Bảo vệ dữ liệu cá nhân 2025 và Nghị định 356/2025/NĐ-CP chính thức có hiệu lực, mọi hoạt động thu thập, lưu trữ, sử dụng và chuyển giao dữ liệu cá nhân đều phải đáp ứng các yêu cầu pháp luật nghiêm ngặt.
Chỉ một sai sót nhỏ trong quản lý dữ liệu cũng có thể khiến doanh nghiệp đối mặt với mức xử phạt lớn, ảnh hưởng đến uy tín và hoạt động kinh doanh. Bài viết dưới đây sẽ phân tích những rủi ro phổ biến và giải pháp giúp doanh nghiệp chủ động tuân thủ quy định hiện hành.
CĂN CỨ PHÁP LÝ
– Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 (có hiệu lực từ ngày 01/01/2026);
– Nghị định số 356/2025/NĐ-CP quy định chi tiết một số điều và biện pháp thi hành Luật Bảo vệ dữ liệu cá nhân.
I. TẠI SAO DỮ LIỆU LÀ RỦI RO LỚN NHẤT CỦA DOANH NGHIỆP NĂM 2026?
1.1. Khung pháp lý mới – Kỷ nguyên trách nhiệm dữ liệu bắt đầu
Luật Bảo vệ dữ liệu cá nhân 2025 đánh dấu bước ngoặt lớn trong cách Nhà nước Việt Nam tiếp cận vấn đề quyền riêng tư. Theo quy định tại Luật này, mọi tổ chức, doanh nghiệp có hoạt động thu thập, lưu trữ, sử dụng, chuyển giao dữ liệu cá nhân đều phải tuân thủ các nghĩa vụ pháp lý cụ thể. Đây không còn là khuyến nghị mang tính tự nguyện, mà là yêu cầu bắt buộc có chế tài xử lý.
Nghị định số 13/2023/NĐ-CP đã làm rõ khái niệm “dữ liệu cá nhân”, phân loại thành dữ liệu cơ bản và dữ liệu nhạy cảm, đồng thời xác định các căn cứ hợp pháp để xử lý dữ liệu. Theo đó, doanh nghiệp chỉ được xử lý dữ liệu cá nhân khi có sự đồng ý của chủ thể dữ liệu, hoặc thuộc một trong các trường hợp pháp luật cho phép. Việc vi phạm nguyên tắc này là một trong những rủi ro phổ biến nhất mà doanh nghiệp đang gặp phải trong năm 2026.
1.2. Mức xử phạt theo Nghị định 356/2025/NĐ-CP – Con số đáng báo động
Nghị định 356/2025/NĐ-CP quy định cụ thể các khung xử phạt đối với hành vi vi phạm bảo vệ dữ liệu cá nhân. Không còn là những mức phạt mang tính tượng trưng, đây là những con số thực sự có khả năng ảnh hưởng nghiêm trọng đến hoạt động tài chính của doanh nghiệp. Mức phạt tiền có thể lên đến hàng tỷ đồng đối với các vi phạm nghiêm trọng như mua bán dữ liệu cá nhân trái phép, hoặc không thực hiện các biện pháp bảo vệ dữ liệu bắt buộc.
Ngoài phạt tiền, doanh nghiệp còn có thể bị áp dụng biện pháp khắc phục hậu quả như buộc xóa dữ liệu, đình chỉ hoạt động xử lý dữ liệu, hoặc bị công khai thông tin vi phạm – điều này gây tổn hại nghiêm trọng đến uy tín thương hiệu. Đây chính là lý do vì sao rủi ro dữ liệu đang vượt qua rủi ro thuế trở thành mối lo hàng đầu của doanh nghiệp năm 2026.
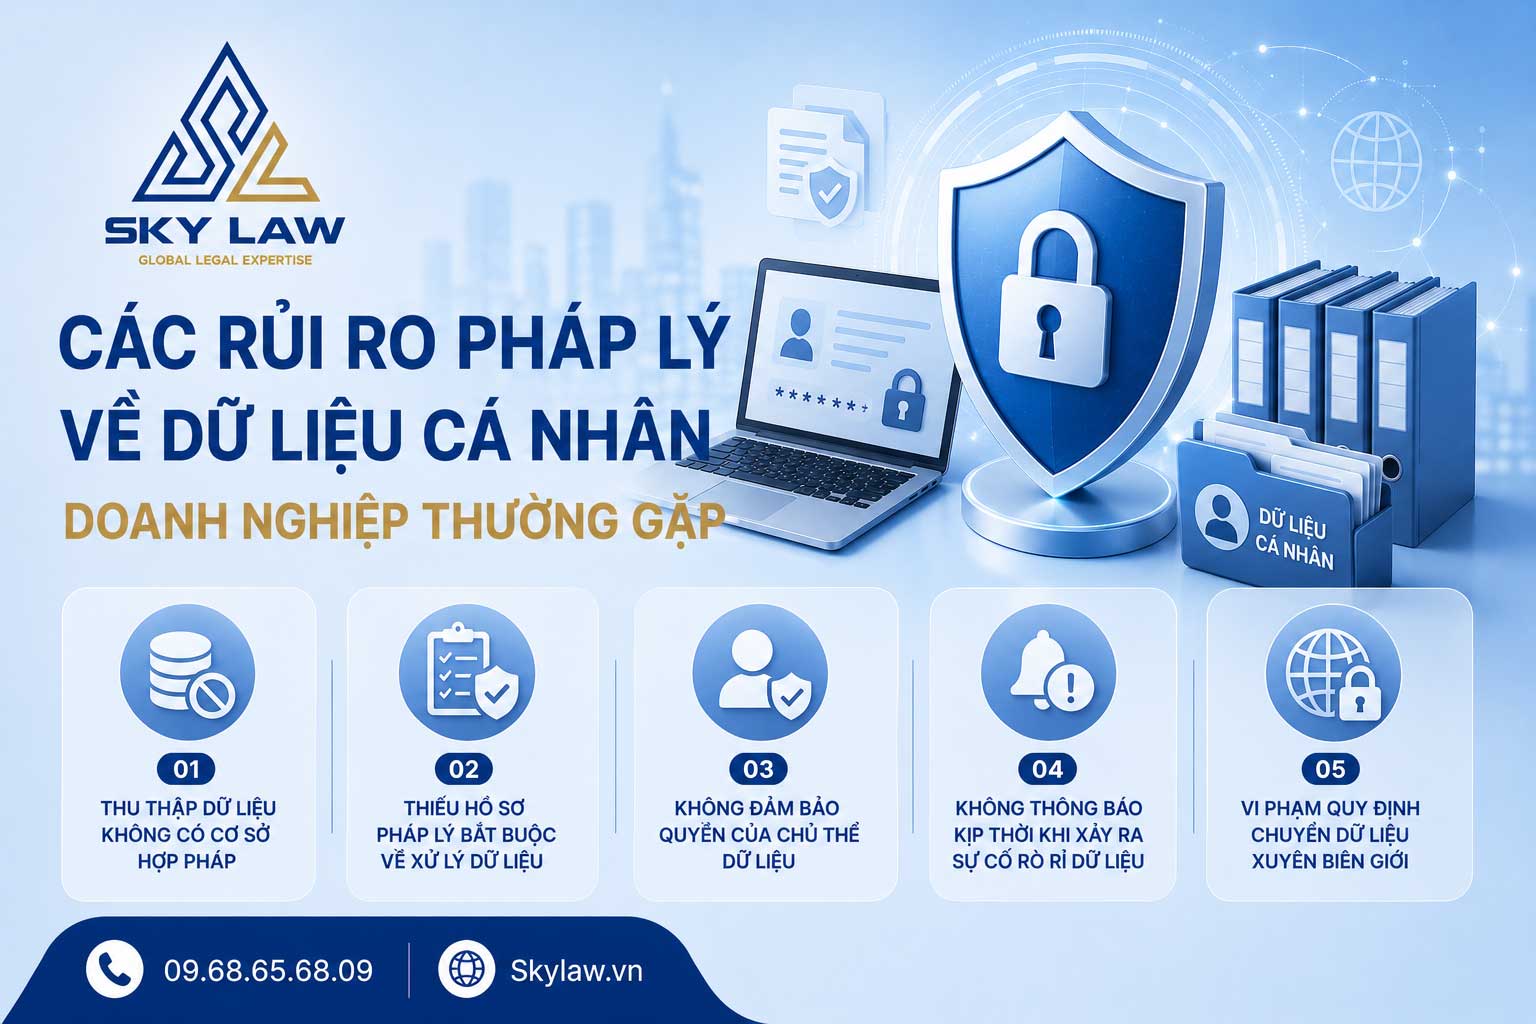
II. CÁC RỦI RO PHÁP LÝ VỀ DỮ LIỆU CÁ NHÂN DOANH NGHIỆP THƯỜNG GẶP
2.1. Thu thập dữ liệu không có cơ sở hợp pháp
- Một trong những rủi ro lớn nhất mà doanh nghiệp đang đối mặt là thu thập dữ liệu cá nhân của khách hàng mà không có sự đồng ý rõ ràng hoặc không thuộc các căn cứ hợp pháp khác theo quy định của Luật Bảo vệ dữ liệu cá nhân 2025. Thực tế, nhiều doanh nghiệp vẫn đang sử dụng các mẫu đăng ký chung chung, không nêu rõ mục đích thu thập, không cung cấp thông tin về quyền của chủ thể dữ liệu.
- Theo tinh thần của Luật Bảo vệ dữ liệu cá nhân 2025 và các văn bản liên quan, sự đồng ý của chủ thể dữ liệu cá nhân được thể hiện bằng phương thức rõ ràng, cụ thể, không được thiết lập phương thức mặc định đồng ý hoặc tạo ra các chỉ dẫn không rõ ràng, gây hiểu lầm. Điều này đồng nghĩa với việc các hộp tick sẵn, điều khoản ẩn trong trang cuối của hợp đồng, hay thông báo qua email một chiều đều không đáp ứng yêu cầu pháp luật.
2.2. Thiếu hồ sơ pháp lý bắt buộc về xử lý dữ liệu
- Luật Bảo vệ dữ liệu cá nhân 2025 và Nghị định 356/2025/NĐ-CP yêu cầu doanh nghiệp phải lập và duy trì một số hồ sơ pháp lý bắt buộc, bao gồm: Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân (DPIA), Chính sách bảo vệ dữ liệu cá nhân và các hợp đồng xử lý dữ liệu với bên thứ ba. Đây là yêu cầu áp dụng với mọi tổ chức, kể cả doanh nghiệp vừa và nhỏ, khi có hoạt động xử lý dữ liệu cá nhân ở quy mô nhất định.
- Trong thực tiễn năm 2026, phần lớn doanh nghiệp tại Việt Nam vẫn chưa hoàn thiện các hồ sơ này. Khi cơ quan quản lý tiến hành thanh tra, kiểm tra, sự thiếu vắng của các tài liệu pháp lý này sẽ là bằng chứng trực tiếp của việc không tuân thủ, dẫn đến rủi ro bị xử phạt theo Nghị định 356/2025/NĐ-CP.
2.3. Không đảm bảo quyền của chủ thể dữ liệu
- Luật Bảo vệ dữ liệu cá nhân 2025 trao cho chủ thể dữ liệu nhiều quyền quan trọng: quyền được biết, quyền truy cập, quyền chỉnh sửa, quyền xóa, quyền hạn chế xử lý và quyền phản đối,…. Doanh nghiệp có nghĩa vụ xây dựng cơ chế để đảm bảo thực thi các quyền này trong thời hạn theo quy định.
- Thực tế, nhiều doanh nghiệp không có quy trình nội bộ để tiếp nhận và xử lý yêu cầu của chủ thể dữ liệu. Khi khách hàng yêu cầu xóa dữ liệu hoặc truy cập thông tin cá nhân của mình mà doanh nghiệp không phản hồi hoặc từ chối không có căn cứ, đây là hành vi vi phạm pháp luật có thể bị xử phạt theo quy định hiện hành về rủi ro dữ liệu cá nhân.
2.4. Không thông báo kịp thời khi xảy ra sự cố rò rỉ dữ liệu
- Theo quy định của Luật Bảo vệ dữ liệu cá nhân 2025, khi xảy ra sự cố vi phạm dữ liệu cá nhân, doanh nghiệp phải thực hiện thông báo cho cơ quan có thẩm quyền trong thời hạn 72 giờ kể từ khi phát hiện. Đây là nghĩa vụ bắt buộc, không phụ thuộc vào quy mô của sự cố hay mức độ thiệt hại.
- Trong bối cảnh các cuộc tấn công mạng ngày càng tinh vi năm 2026, rủi ro rò rỉ dữ liệu là hiện thực mà bất kỳ doanh nghiệp nào cũng có thể gặp phải. Việc không có quy trình ứng phó sự cố và không thực hiện thông báo đúng hạn sẽ làm trầm trọng thêm mức độ vi phạm, dẫn đến chế tài xử phạt bổ sung theo Nghị định 356/2025/NĐ-CP.
2.5. Vi phạm quy định chuyển dữ liệu xuyên biên giới
- Đối với doanh nghiệp có hoạt động chuyển dữ liệu cá nhân ra nước ngoài – chẳng hạn lưu trữ dữ liệu trên hệ thống đám mây của nước ngoài, chia sẻ dữ liệu với công ty mẹ hoặc đối tác quốc tế – Luật Bảo vệ dữ liệu cá nhân 2025 quy định các điều kiện và thủ tục pháp lý bắt buộc cần thực hiện. Doanh nghiệp phải đánh giá tác động, lập hồ sơ và thông báo cho cơ quan quản lý trước khi thực hiện việc chuyển dữ liệu.
- Đây là một trong những rủi ro dữ liệu ít được doanh nghiệp chú ý nhất, đặc biệt với các doanh nghiệp sử dụng dịch vụ lưu trữ đám mây quốc tế hoặc các công cụ marketing của bên thứ ba thường xuyên “vô tình” chuyển dữ liệu cá nhân của công dân Việt Nam ra khỏi lãnh thổ mà chưa hoàn thiện hồ sơ báo cáo với Bộ Công an.
III. DOANH NGHIỆP CẦN LÀM GÌ ĐỂ GIẢM THIỂU RỦI RO DỮ LIỆU NĂM 2026?
3.1. Rà soát và cập nhật cơ sở pháp lý xử lý dữ liệu
Bước đầu tiên và quan trọng nhất là doanh nghiệp cần rà soát toàn bộ hoạt động xử lý dữ liệu cá nhân hiện có: thu thập dữ liệu từ đâu, lưu trữ ở đâu, sử dụng cho mục đích gì, chia sẻ với ai. Từ đó đánh giá xem mỗi hoạt động đã có cơ sở pháp lý phù hợp theo Luật Bảo vệ dữ liệu cá nhân 2025 và các văn bản pháp luật liên quan hay chưa. Với những hoạt động chưa đủ cơ sở, cần khẩn trương bổ sung cơ chế xin đồng ý hoặc xác định căn cứ hợp pháp khác.
3.2. Xây dựng hệ thống hồ sơ tuân thủ đầy đủ
Doanh nghiệp cần thực hiện đầy đủ Hồ sơ đánh giá tác động (DPIA) theo yêu cầu của Nghị định 356/2025/NĐ-CP và Luật Bảo vệ dữ liệu cá nhân 2025, cũng như xây dựng và duy trì quy trình nội bộ tiếp nhận và xử lý yêu cầu của chủ thể dữ liệu. Đây là “lá chắn pháp lý” quan trọng giúp doanh nghiệp chứng minh sự tuân thủ khi bị thanh tra, kiểm tra.
3.3. Đào tạo nhân sự và chỉ định Cán bộ bảo vệ dữ liệu (DPO)
Rủi ro dữ liệu không chỉ đến từ hệ thống kỹ thuật mà còn từ yếu tố con người. Nhân viên không được đào tạo về bảo vệ dữ liệu cá nhân có thể vô tình làm lộ thông tin khách hàng, gửi nhầm email, hoặc sử dụng dữ liệu sai mục đích. Việc chỉ định Cán bộ bảo vệ dữ liệu (DPO) chuyên trách sẽ giúp doanh nghiệp đảm bảo việc tuân thủ pháp luật được thực hiện một cách hệ thống và liên tục trong năm 2026.
KẾT LUẬN
Rủi ro lớn nhất của doanh nghiệp 2026 không phải là thuế hay lạm phát – mà là dữ liệu. Trong kỷ nguyên mà khung pháp lý về bảo vệ dữ liệu cá nhân đã hoàn chỉnh với Luật Bảo vệ dữ liệu cá nhân 2025, Nghị định 13/2023/NĐ-CP và Nghị định 356/2025/NĐ-CP, việc tuân thủ không còn là lựa chọn mà là bắt buộc. Doanh nghiệp nào chủ động xây dựng hệ thống quản lý và bảo vệ dữ liệu bài bản từ bây giờ sẽ không chỉ tránh được rủi ro pháp lý, mà còn tạo được lợi thế cạnh tranh dài hạn trong mắt khách hàng và đối tác.